KI-Agenten sind gerade überall. Sie recherchieren selbstständig, erstellen Inhalte, beantworten E-Mails, greifen auf verschiedene Tools zu und können ganze Prozesse automatisieren.
Das klingt erst einmal ziemlich praktisch. Und ist es auch. Je mehr Aufgaben wir aber an KI-Agenten und Automationen abgeben, desto wichtiger wird eine andere Frage: Worauf geben wir der KI eigentlich Zugriff? Denn für einen sicheren Umgang mit KI muss nicht jedes Unternehmen plötzlich zum Cybersecurity-Spezialisten werden.
1. Nicht jeden Skill und jedes Plugin blind installieren
Skills, Plugins und sogenannte MCPs erweitern die Möglichkeiten von KI-Systemen enorm.
Statt ChatGPT oder Claude nur eine Frage zu stellen, können solche Erweiterungen beispielsweise auf Dateien zugreifen, Informationen aus anderen Systemen abrufen oder Aktionen ausführen. Genau das macht sie so interessant. Gleichzeitig sollte man sich aber bewusst sein, dass man damit einem zusätzlichen System Zugriff auf bestimmte Daten oder Funktionen gibt.
Wissen, was installiert ist und woher es kommt.
Bei fremden Skills, Plugins oder MCPs lohnt es sich, zumindest kurz zu prüfen, wer dahintersteht, aus welcher Quelle die Erweiterung stammt und welche Berechtigungen sie benötigt. Die Empfehlung aus der Masterclass war zudem, nicht mehr benötigte Erweiterungen regelmässig zu entfernen.
Das klingt banal. Gerade wenn KI-Tools aber immer mehr Funktionen erhalten, verliert man schnell den Überblick. Für uns gilt deshalb immer: Nicht nur fragen Was kann dieses Tool?, sondern auch Worauf gebe ich ihm dafür Zugriff?
2. Wissen, wo die eigenen Daten landen
Dieser Punkt ist wahrscheinlich noch wichtiger. Wir kopieren Texte in ChatGPT, lassen Claude Dokumente analysieren, verbinden Tools über Make und automatisieren immer mehr Prozesse. Dabei wandern Daten teilweise durch mehrere Systeme.
Ein Beispiel: Ein Formular wird ausgefüllt → die Daten landen in einer Automation → eine KI verarbeitet sie → das Ergebnis wird in einem weiteren Tool gespeichert → anschliessend wird automatisch eine E-Mail erstellt.
Technisch funktioniert das wunderbar. Aber welche Daten wurden dabei eigentlich an welche Anbieter geschickt? Genau diese Frage sollte man beantworten können.
Daher ist es super wichtig sich unter anderem anzuschauen, welche KI- bzw. Modellanbieter Daten erhalten, ob personenbezogene Daten, Kundendaten oder Geschäftsgeheimnisse verarbeitet werden und welche Daten überhaupt ein System verlassen dürfen. Für Unternehmen braucht es dafür meiner Meinung nach nicht sofort ein riesiges Regelwerk.
Eine einfache Übersicht kann bereits helfen: Welche KI-Tools nutzen wir? Wofür nutzen wir sie? Welche Daten geben wir dort hinein? Sind darunter Kunden- oder personenbezogene Daten?
Gerade wenn im Unternehmen mehrere Personen mit KI arbeiten, dürfte schon diese kleine Bestandsaufnahme einige Überraschungen liefern.
3. Nicht alles automatisieren, nur weil es möglich ist
Bei klassischen KI-Anwendungen bleibt der Mensch meistens im Prozess: Ich gebe ChatGPT eine Aufgabe, bekomme eine Antwort und entscheide danach selbst, was ich damit mache. Bei KI-Agenten verändert sich genau das. Ein Agent kann Informationen lesen und anschliessend selbst eine Aktion ausführen. Und hier wird es interessant.
Und zwar sprechen wir hier von Prompt Injections. Dabei können externe Inhalte Anweisungen enthalten, die ein KI-System möglicherweise als Befehl interpretiert. Das kann beispielsweise in Dokumenten, Webseiten oder anderen Inhalten passieren, die ein Agent verarbeitet. Für Unternehmen muss daraus aber keine komplizierte technische Diskussion entstehen. Eine ziemlich gute Grundregel lautet: Lesen und Handeln nicht unnötig miteinander vermischen.
Eine KI kann beispielsweise automatisch Informationen recherchieren und daraus einen Entwurf erstellen. Ob dieser Entwurf anschliessend veröffentlicht, an 500 Kund:innen verschickt oder in einem System etwas gelöscht wird, ist eine andere Frage.
KI-Agenten brauchen nicht weniger Kontrolle, sondern die richtige
KI-Agenten und Automationen werden in den nächsten Jahren wahrscheinlich einen immer grösseren Teil unserer digitalen Arbeit übernehmen. Das bedeutet aber nicht, dass jedes Unternehmen jetzt eine eigene Cybersecurity-Abteilung für KI braucht.
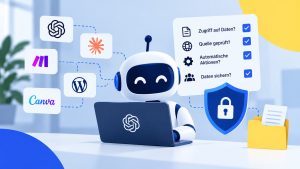
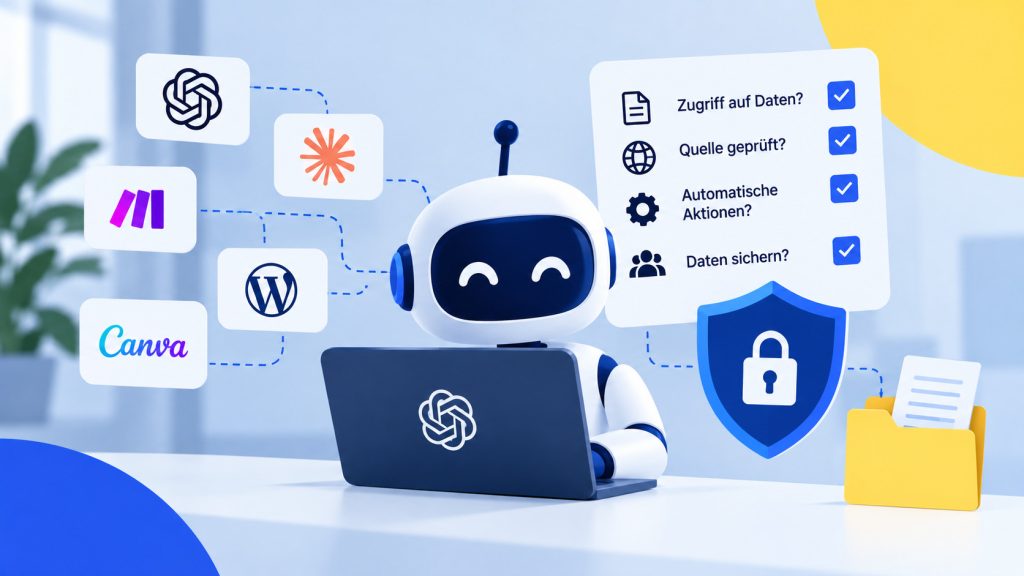
Viel wichtiger ist zunächst, überhaupt ein Bewusstsein dafür zu entwickeln, welche Systeme wir einsetzen, welche Berechtigungen wir ihnen geben und welche Entscheidungen wir automatisieren wollen. Für uns bleiben aus der ganzen technischen Diskussion deshalb vor allem drei Fragen: Woher kommt das Tool? Auf welche Daten bekommt es Zugriff? Und was darf es selbstständig tun?
Wer diese drei Fragen bei einer neuen KI-Automation beantworten kann, ist schon einen guten Schritt weiter. Denn am Ende ist nicht entscheidend, möglichst viel zu automatisieren. Sondern die richtigen Dinge zu automatisieren und bei den wichtigen Entscheidungen den Menschen nicht einfach aus dem Prozess zu entfernen.